Didji: 100% privado de raiz.
Segurança a sério. Usar é canja.
O seu cofre só pode ser aberto por si; a Apple não o consegue abrir. Nós não o conseguimos abrir. Segurança de nível bancário para a sua informação mais sensível.
Eis como, em palavras simples.
Nenhuma palavra‑passe mestra para esquecer
Muitas apps de palavras‑passe obrigam a inventar e a decorar uma palavra‑passe mestra. O Didji não. Menos uma coisa para decorar. Para toda a gente.
Porta‑chaves em iCloud
A chave é criada para si no seu primeiro dispositivo e guardada em segurança no seu Porta‑chaves em iCloud, que a leva para os seus outros dispositivos com sessão iniciada na mesma Conta Apple, e para mais lado nenhum.
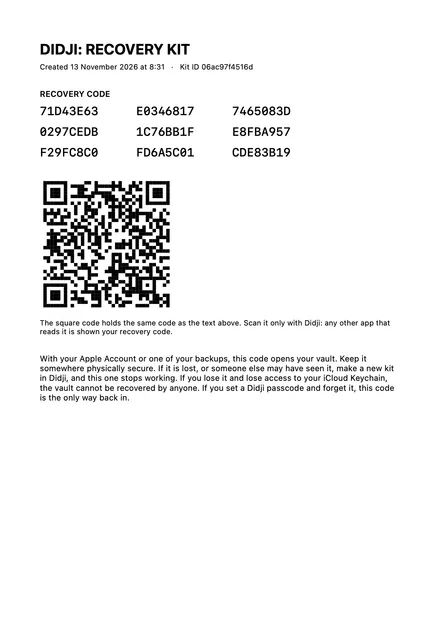
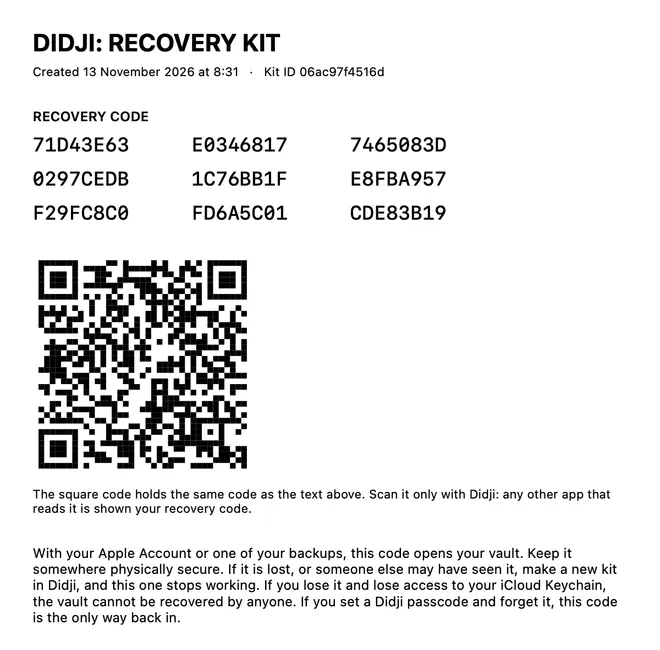
O seu kit de recuperação abre uma cópia da chave, guardada em iCloud e nas suas cópias de segurança. Guarde‑o como guardaria um passaporte e, se alguma vez o perder, crie um novo.
Fechado com chave antes de sair da sua mão
Tudo o que guarda no Didji é fechado com chave no seu dispositivo antes de ser armazenado, por isso em iCloud só ficam os dados fechados com chave.
No seu iPhone
Depois de desbloquear o Didji, está tudo à sua espera: cada palavra‑passe, nota, documento e fotografia.
Na sua conta iCloud
- Existe uma ficha
- Menos de 1 KB
- Última alteração: 3 de novembro
iCloud guarda o seu cofre, fechado com a sua chave. Consegue ver quantas fichas tem e quais estão ligadas entre si, mais ou menos o tamanho de cada uma, quando foi criada e alterada pela última vez, e com quem partilha. Nunca o que contém.
Na Didji Studios
O Didji não tem servidores nem conta onde iniciar sessão. Não guardamos nada seu: nada para perder, vender ou entregar.
O seu telemóvel, nas mãos de outra pessoa
Adicione um código do Didji, e nem alguém que saiba o código do seu telemóvel consegue entrar. Cinco tentativas erradas iniciam uma espera.
Fechado com a sua chave
- Palavras-passe, chaves‑passe e códigos de início de sessão
- Títulos, nomes dos campos, nomes das categorias e notas
- Documentos e fotografias
Só essa chave o consegue abrir. A Didji Studios nunca guarda absolutamente nada.
Sem servidores, sem conta
O Didji não tem servidores nem conta onde iniciar sessão.
Por isso, não há nenhuma conta Didji para assaltar, nem nenhum servidor de uma empresa a guardar o seu cofre. O seu cofre está na sua própria conta iCloud, e as suas cópias de segurança são ficheiros que guarda.
Aqui não há nada para assaltar
O Didji não tem servidores nem conta onde iniciar sessão.
Fechado com chave antes de ser armazenado, aberto só nos seus dispositivos. É só isto.
Um código próprio
Abre com Face ID ou Touch ID. Adicione um código do Didji, e nem alguém que saiba o código do seu telemóvel consegue entrar.
- Cinco tentativas erradas iniciam uma espera, de trinta segundos até uma hora. Escrever nunca apaga nada.
- O seu código do Didji nunca é armazenado, nem no seu cofre nem em lado nenhum.
- O Didji bloqueia-se sozinho quando não é usado durante algum tempo. Escolhe ao fim de quanto tempo, e pode sempre bloqueá-lo de imediato.
- Com Bloquear ao virar para baixo ativado, pouse o telemóvel virado para baixo numa mesa, e o Didji bloqueia‑se.


Digite o seu código do Didji
Escrever nunca apaga nada.
Pague uma vez, para toda a família
Compre o Didji uma vez, e toda a sua família Apple também o tem, nos próprios dispositivos, através da Partilha com a família.
Até seis pessoas têm o Didji através da Partilha com a família, contando consigo. E qualquer ficha pode ser partilhada com até 20 pessoas, que não precisam de comprar o Didji para a ver.
Cada pessoa tem o seu próprio cofre privado, fechado com a sua própria chave. Sem plano familiar e sem nada para pagar todos os anos quando paga uma vez.
 Sam
 Alex
 Leo
 Mia
 Avô Arthur
A partilha usa uma chave própria: cada pessoa com quem partilha recebe um espaço à parte, selado com a sua própria chave, entregue no convite.
O que sai do seu dispositivo
Funciona com o modo de voo ativado.
Além de iCloud, que mantém os seus dispositivos sincronizados, e da App Store, a quem o Didji pergunta, sempre que abre, se o comprou, o Didji não comunica com nada na internet a não ser através de quatro opções, e cada uma diz exatamente o que envia.
Tudo o que pode sair do Didji cabe em quatro postais
Os cinco primeiros caracteres de um código baralhado, comuns a milhares de palavras‑passe. Nunca a palavra‑passe.
Enviado depois de desbloquear, por Wi‑Fi, para as palavras‑passe ainda não verificadas, e para todas cerca de uma vez por mês.
Listas públicas sobre sites, transferidas inteiras. Nada sobre si.
Enviado depois de desbloquear, por Wi‑Fi, cerca de uma vez por semana.
A morada da ficha que está a ver, para a Apple a localizar e desenhar o mapa. Sem ligação à sua Conta Apple.
Enviado uma vez por cada morada, quando abre uma ficha que tenha uma.
A cada site é pedido o seu próprio logótipo, por isso a rede Wi‑Fi a que está ligado consegue ver que sites usa. Nenhuma outra empresa é informada.
Enviado depois de desbloquear, por Wi‑Fi, para os sites ainda sem logótipo, e quando abre um início de sessão.
Quatro postais, cada um com a sua própria opção. Vê os quatro quando configura o Didji.
Tudo o resto fica consigo: cada ficha, cada documento, cada fotografia. As únicas outras viagens são para a sua própria conta iCloud (o seu cofre, fechado com chave, e a sua chave, dentro do Porta‑chaves em iCloud), para a App Store, a quem o Didji pergunta se o comprou, e para o seu Apple Watch, se lhe enviar fichas.
Vê as quatro quando configura o Didji, ativadas a menos que as desative aí, e nada é enviado antes disso.
O seu cofre não depende de nós. Vive consigo.
A sua informação, o seu controlo
- E se eu perder o telemóvel?
- Ninguém consegue abrir o Didji nele sem o seu rosto, a sua impressão digital ou o seu código (o seu código do Didji, se tiver definido um, ou então o código do telemóvel), e tudo o que está lá dentro está fechado com chave. O telemóvel tem uma cópia do seu cofre e, enquanto o Didji sincroniza através da sua conta iCloud, os seus outros dispositivos também a têm, por isso nada se perde com o telemóvel. Abra o Didji noutro dos seus dispositivos, ou num telemóvel novo com sessão iniciada na mesma Conta Apple, e está lá tudo. A app Encontrar pode bloquear ou apagar o telemóvel perdido: apague‑o se alguém puder saber o código dele. Se o Didji não estiver a sincronizar com iCloud, são uma cópia de segurança e o seu kit de recuperação que trazem o seu cofre de volta. Perdi o telemóvel, ou foi roubado
- E se eu perder o kit de recuperação?
- Crie um novo kit e verifique o código impresso, e o que perdeu deixa de funcionar. Em Definições, em Dispositivos e dados, toque em Kit de recuperação e chave do cofre e depois em Criar um novo kit de recuperação. Nada muda no seu cofre. As cópias de segurança feitas antes continuam a abrir com o kit antigo, mas só mostram o que tinham nesse dia, por isso faça também uma nova cópia de segurança. Criar um novo kit de recuperação
- E se o Didji desaparecesse?
- O Didji continuaria a funcionar nos seus dispositivos. Não tem servidor nem conta, por isso o seu cofre não precisa de nada nosso. O seu cofre está na sua própria conta iCloud, e as suas cópias de segurança são ficheiros guardados por si. Se o Didji desaparecesse amanhã
- Posso levar as minhas informações comigo?
- Sim, sempre que quiser. Exportar, em Definições, em Dispositivos e dados, envia as suas fichas diretamente para outro gestor de palavras‑passe, ou guarda‑as numa folha de cálculo que qualquer app consegue ler. Cópias de segurança
E se a Didji Studios desaparecesse amanhã?
Para os curiosos
Eis exatamente o que se interpõe entre os seus segredos e toda a gente.
O que iCloud ainda consegue ver
- Quantas fichas tem de cada tipo, e quais estão ligadas entre si
- Mais ou menos o tamanho de cada uma
- Quando cada uma foi criada e alterada pela última vez
- Se partilhar: com quem, e quantas fichas
Nunca o que contêm.
O que depende da Apple
Há duas coisas que dependem da Apple e não do Didji. A chave só está tão segura como o seu Porta‑chaves em iCloud, que a Apple fecha de forma a que nem a própria Apple o consiga abrir. E, com o Autopreenchimento ativado, o iOS guarda no seu telemóvel os nomes dos sites e os nomes de utilizador dos seus inícios de sessão, para os poder sugerir por cima do teclado; nunca uma palavra‑passe.
Como funciona a verificação de fugas de dados
No seu telemóvel
biscuit-sofa-7
A palavra‑passe
Baralhada no seu telemóvel
0C3D8E76FA2149129A2C98797BD2279CE7562340
O código SHA-1: 40 caracteres, calculados no seu telemóvel. Só os cinco primeiros são enviados.
Só isto sai
TelefoneHave I Been Pwned0C3D8
Cerca de duas mil palavras‑passe diferentes partilham esses cinco caracteres.
Verificado no seu telemóvel
O seu telemóvel procura o resto do código:
E76FA2149129A2…E70FE36CC676EB…1E727DC4436EFD4…22E73A8C16E04B7F…9E77C706EC56B7A…15E7A019F296617A…3
…e mais 2109
Sem correspondência: esta palavra‑passe não aparece em nenhuma fuga de dados conhecida.O Have I Been Pwned só viu “0C3D8”: nunca a palavra‑passe, nem o código inteiro.
No seu telemóvel
password123
A palavra‑passe
Baralhada no seu telemóvel
CBFDAC6008F9CAB4083784CBD1874F76618D2A97
O código SHA-1: 40 caracteres, calculados no seu telemóvel. Só os cinco primeiros são enviados.
Só isto sai
TelefoneHave I Been PwnedCBFDA
Cerca de duas mil palavras‑passe diferentes partilham esses cinco caracteres.
Verificado no seu telemóvel
O seu telemóvel procura o resto do código:
C6008F9CAB4083…C5DE2D08BADD5F…20C5ED33E0DCF809…59C6008F9CAB4083…2 266 543← a suaC6336DEAF4B46A…52C698A1F8D91725…14
…e mais 1967
Correspondência: apareceu 2 266 543 vezes em fugas de dados conhecidas. Mude esta palavra‑passe.O Have I Been Pwned só viu “CBFDA”: nunca a palavra‑passe, nem o código inteiro.
Uma ilustração com duas palavras‑passe de exemplo. Os códigos baralhados são reais, tal como as respostas: as do próprio serviço a 8 de novembro de 2026, abreviadas. Esta página não envia nada para lado nenhum.
Cada ficha fica selada no seu lugar: o tipo, a identidade, a ficha a que pertence e a revisão ficam selados com ela.
Wi‑Fi de casa
Netflix
Só abre no seu próprio lugar.
O seu código de recuperação é a chave do próprio kit, com uma pequena verificação acrescentada no fim, para que um carácter mal escrito seja detetado em vez de se tornar um código diferente.
O seu código de recuperação (EXEMPLO)
00112233445566778899AABB
CCDDEEFF0011223344556677
8899AABBCCDDEEFFC073F154
Bate certo.
- ID do kit
208f2bd557ed
O suficiente para distinguir as chaves, e nada que ajude alguém a encontrar uma.
A fechadura
Cada ficha é selada com AES-256-GCM sob uma única chave de 256 bits, criada no seu primeiro dispositivo. Os títulos, os nomes dos campos, os nomes das categorias e as notas são selados tal como as palavras‑passe: nada do que guarda no Didji pode ser lido sem a chave.
Cada ficha selada fica também ligada ao seu próprio lugar. O tipo, a identidade, a ficha a que pertence e a revisão são autenticados com o texto cifrado, por isso uma ficha selada passada para outra ficha, ou um anexo passado para outra ficha, não abre, em vez de ser lido no sítio errado.
A chave do cofre
A chave fica no seu Porta‑chaves em iCloud, que a Apple protege com encriptação ponto a ponto, e só é sincronizada com dispositivos com sessão iniciada na sua Conta Apple. É a única promessa que o Didji pede emprestada em vez de a fazer: “A Apple não o consegue ler” vale para o seu cofre porque a chave só viaja dentro da encriptação ponto a ponto do Porta‑chaves, que cabe à Apple manter.
O seu kit de recuperação tem uma chave própria: 32 bytes, com mais quatro bytes de uma soma de verificação SHA-256 calculada sobre um prefixo próprio do kit, para que um único carácter mal escrito seja detetado e o código de um kit nunca seja confundido com o da chave do cofre. A chave do kit, por si só, não abre nada. Serve para abrir uma cópia da chave do cofre, selada com AES-256-GCM e guardada na sua conta iCloud e em cada cópia de segurança. Um novo kit volta a selar essa cópia com uma nova chave de kit e, depois de o seu código impresso ser verificado, a cópia do kit antigo desaparece. Cada cópia de segurança tem uma chave própria, selada com a chave do cofre e com o kit desse dia, por isso um kit antigo só abre as cópias de segurança do seu dia. O ID da chave e o ID do kit são, cada um, os seis primeiros bytes de um resumo SHA-256: o suficiente para distinguir as chaves, e nada que ajude alguém a encontrar uma.
O código do Didji
Um código do Didji nunca é armazenado. O que se guarda, selado no cofre com as suas outras preferências, é um verificador: um salt aleatório de 16 bytes e PBKDF2-HMAC-SHA256 sobre o código, com 600 000 iterações, comparado em tempo constante. Verificar um demora cerca de um terço de segundo, de propósito; as tentativas erradas são contadas no cofre, cinco delas iniciam uma espera que duplica até uma hora, e nada é alguma vez apagado.
Cópias de segurança
Uma cópia de segurança leva um manifesto selado de tudo o que contém. Antes de se restaurar seja o que for, o ficheiro inteiro é verificado em relação a esse manifesto, e um ficheiro com algo acrescentado, removido ou alterado é recusado de imediato.
A partilha e o Apple Watch
A partilha nunca usa a sua própria chave. Cada pessoa com quem partilha tem um espaço à parte, selado com uma chave própria, que é entregue no convite. Um Apple Watch também recebe uma chave própria, por isso a chave do cofre nunca chega ao seu pulso.
Fugas de dados e chaves‑passe
A verificação de fugas de dados só envia ao Have I Been Pwned os cinco primeiros caracteres do hash SHA-1 de uma palavra‑passe, e compara no seu telemóvel as cerca de duas mil respostas que os partilham, por isso ninguém, nem mesmo o serviço, fica a saber que palavra‑passe foi verificada. As chaves‑passe são chaves P-256 seladas no cofre, usadas apenas para assinar no site para o qual foram criadas.
Como o Didji guarda os seus segredos: os pormenores técnicos