ヘルプ
セキュリティチェック


パスワードに目を通して、見直しが必要なものを深刻な順にお知らせします。お説教はしません。一覧にするだけです。
Didjiでは: 設定 > ツール > セキュリティチェック
セキュリティチェックは、保管庫にあるすべてのパスワードを調べて、アカウントを危険にさらすおそれのあるものを示します。どこから手をつければよいかがわかります。チェックはデバイス上で行われ、情報漏洩のチェックをオンにしない限り、どこにも何も送信されません。
- トップ画面で、左上の歯車 をタップし、ツールの下のセキュリティチェックをタップします。または、伝えることがあるときはトップ画面の上部にセキュリティチェックのカードが表示されるので、それをタップします。
- いちばん上で、Didjiが良好なアカウントの数を伝え、残りをバーで示します。次にすることでは、最初に直すと最も効果があることを1つ提案します。
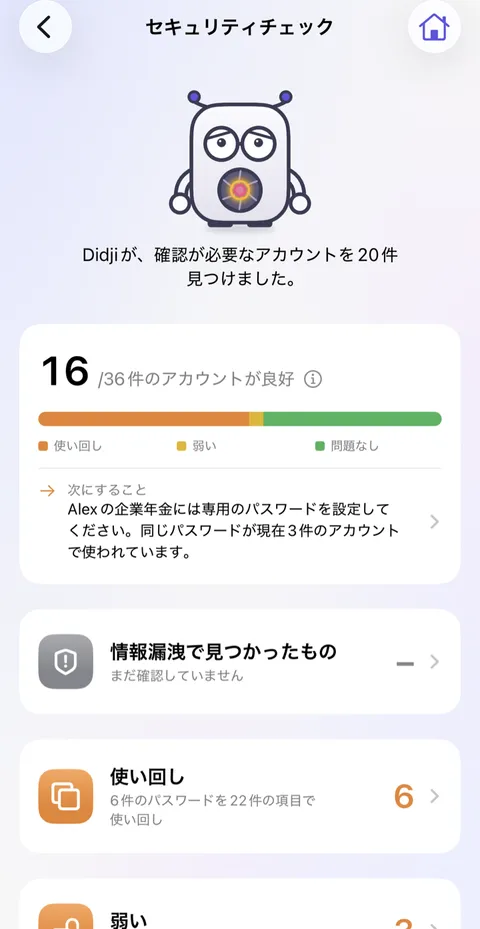
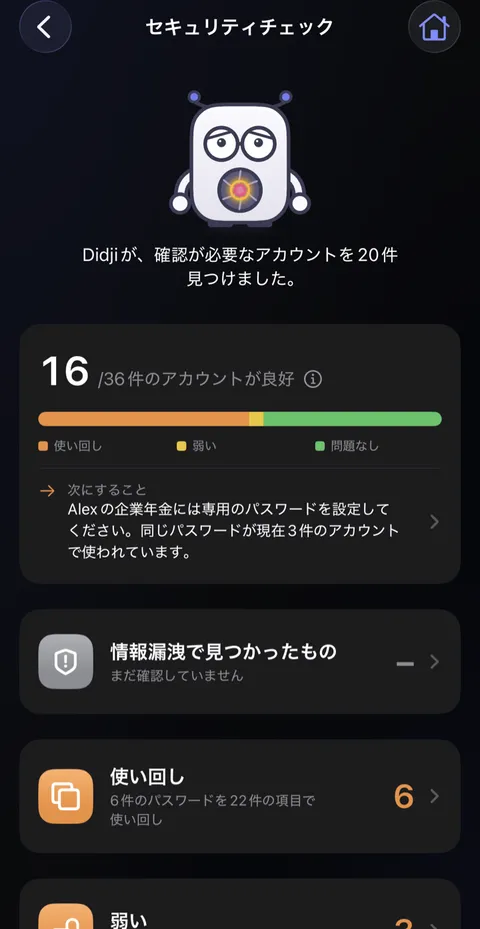
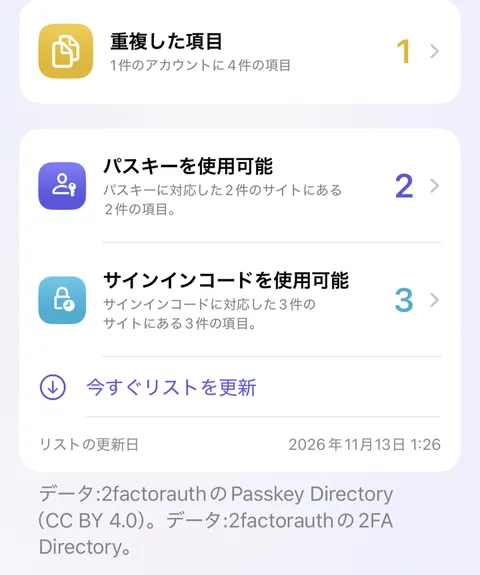
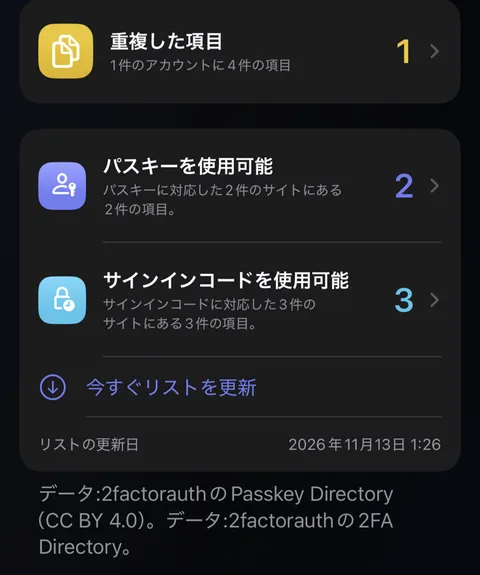
- その下には、情報漏洩で見つかったもの、使い回し、弱い、重複した項目、長期間変更なしのカードが並びます。ログインのWebサイトのアドレスがhttp://で始まるときは安全ではありません、そのチェックがオンのときはパスキーを使用可能とサインインコードを使用可能も表示されます。カードをタップすると、その意味と、見つかった項目が表示されます。重複した項目のすべて整理で結合されるのは、同じアカウントの項目のうち、パスワードが同じで、ほかの内容もすべて一致しているものだけです。各行には残す項目と削除する項目が表示され、どの行もオフにでき、残りは最近削除した項目に30日間残ります。
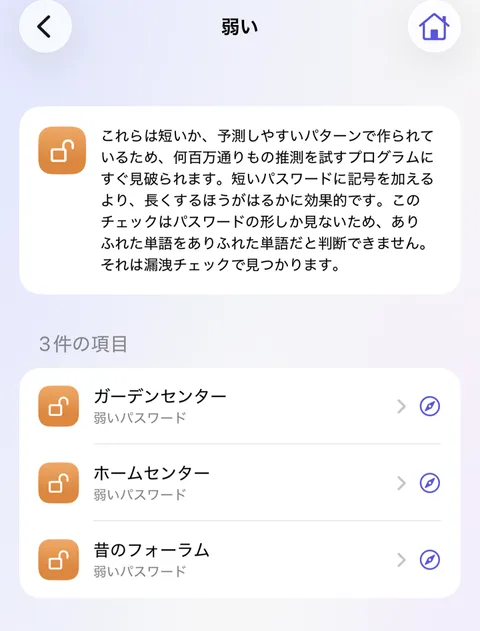
- 項目をタップして開き、Webサイトでパスワードを変更してから、Didjiでも変更します。パスワード生成で強力なパスワードを作れます。強力なパスワードを作るを参照してください。
知っておくと便利
- 情報漏洩で見つかったものは、Didjiの設定のプライバシーにある漏洩したパスワードを確認をオンにすると使えます。送信されるのは各パスワードを変換した短い断片だけで、パスワードそのものは送信されません。
- アーカイブ済みの項目は対象外です。
- 問題ないと判断した結果は無視でき、あとで再表示することもできます。
- 安全ではありませんには、アドレスがhttp://で始まるログインが表示されます。こうしたサイトでは、入力した内容が公衆Wi-Fiで見られるおそれがあります。httpsを使用をタップするとその部分だけが変わり、古いアドレスは履歴から元に戻せます。これと2つの提案、パスキーを使用可能とサインインコードを使用可能が、アカウントの評価を下げることはありません。
- 無料トライアルの終了後も、情報漏洩で見つかったものと2つの提案は引き続き使えます。安全ではありませんを含むほかのカードは、Didjiを購入すると再び使えるようになります。無料トライアルの終了後、購入していない場合を参照してください。
関連記事
まだ解決しませんか?
hello@didji.appまでご連絡ください。できれば、お使いのデバイスもお知らせください。
パスワードや復旧コードは、私たちを含め、誰にも送らないでください。 私たちにできないこと.